

-
当攻击进入AI Speed,安全防御应该如何跟上? -
Agent越界事件频繁曝光,当企业开始把权限和业务交给Agent后,如何确保其自身的安全和不越界?
全栈安全Agentic化
以AI速度防护攻击
在这样的攻击速度下,传统靠人+静态规则的防御模式将面临失效。“当攻击进入AI Speed时代,我们的防御体系还能跟得上吗?”
从开发到运行的持续验证
应对AI Speed攻击,第一步是在开发阶段就发现和修复风险。
早在1979年Glenford Myers的经典著作《The Art of Software Testing》中就首次提出了安全左移的雏形,在2010年代随着DevSecOps兴起并广泛传播,强调安全应成为开发流程中的内置能力。
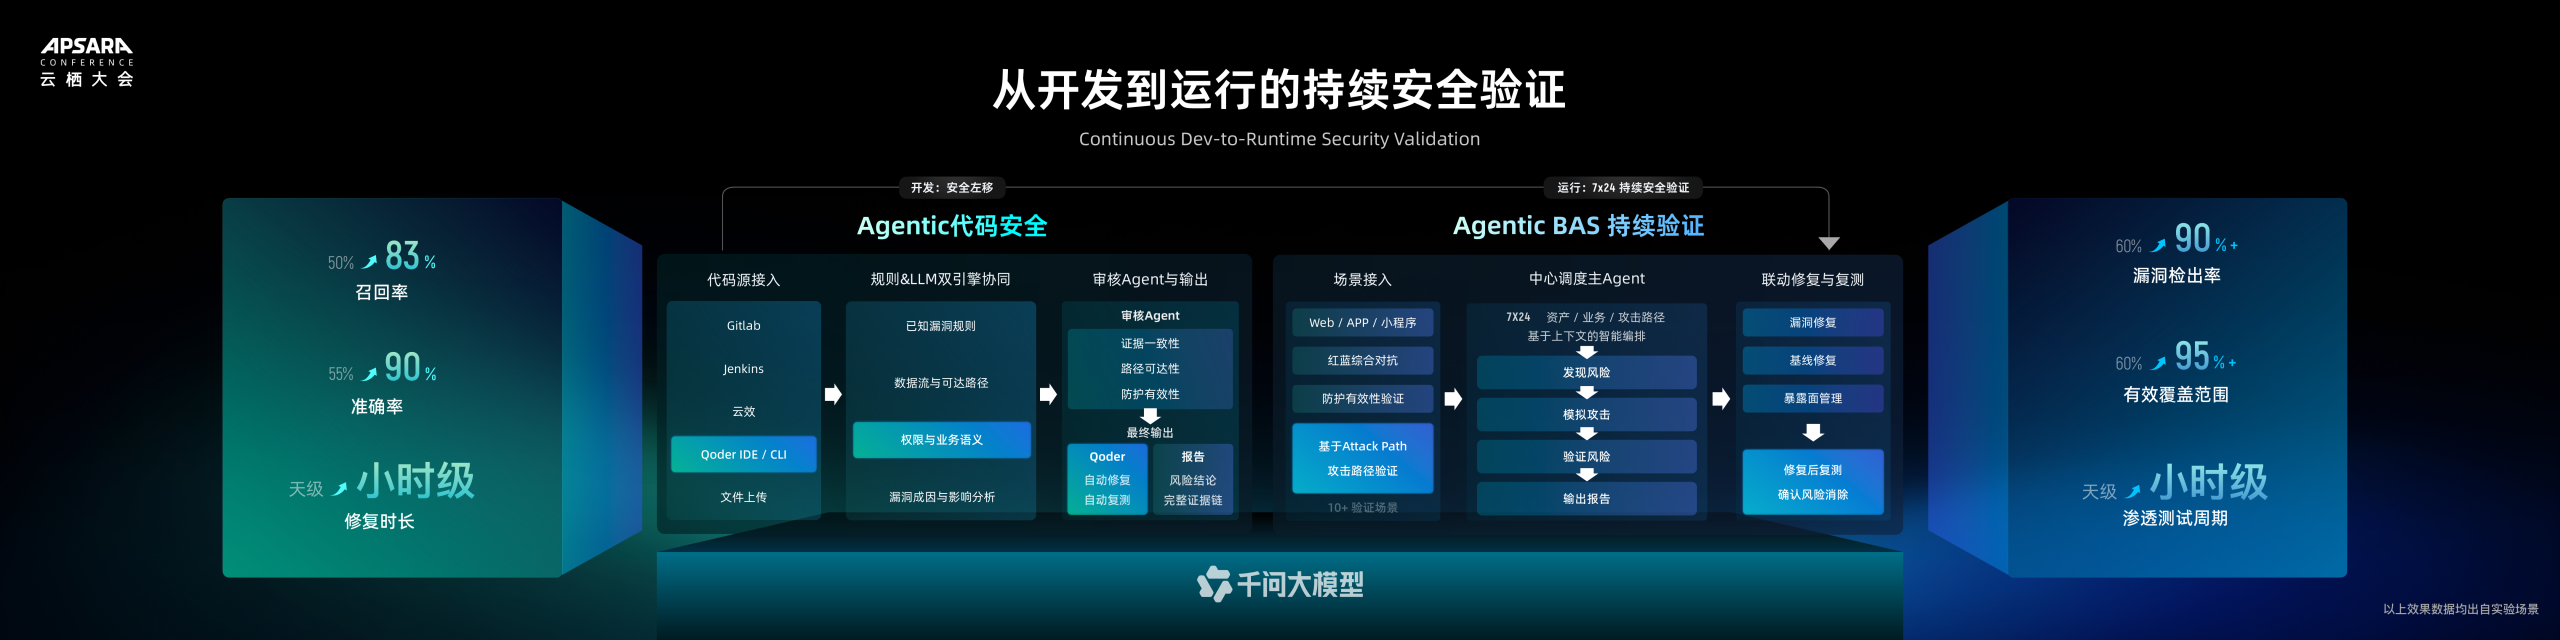
但实际上,传统的Coding流程里,安全左移难以实现,AI Coding的发展彻底改变了编码的工作模式,一方面代码的生成与变更速度大幅提升,难以依赖上线前集中扫描;另一方面,编码方式和模型能力的迭代,让真正的安全左移成为可能。阿里云今年全新发布Agentic代码安全产品,与Qoder原生集成,并覆盖IDE和CLI环境,将代码安全能力原生嵌入AI编码流程,在代码生成、修改和提交阶段实时识别安全风险,形成“编码-检测-修复-验证”的闭环。
-
检测能力上,采用规则与LLM双引擎协同,规则引擎识别已知漏洞模式,大模型则通过理解业务语义及复杂的上下文调用逻辑,提升对复杂逻辑漏洞的识别。相比传统方案,Agentic代码安全的漏洞召回率从50%提升至83%,检测准确率从55%提升至90%; -
验证Agent对扫描结果进行独立复核,通过模拟攻击路径确认真实可达性,结合业务上下文修订危害等级并过滤误报,并生成修复建议,让修复时长从天级提升至小时级;
进入运行阶段后,阿里云同样为运行时提供7x24小时的持续安全验证。阿里云今年全新发布Agentic BAS产品基于AI能力进行持续渗透测试,通过侦查、渗透、验证和报告四类Agent协同,理解业务上下文、自主规划验证任务,并根据执行反馈动态调整策略,结合资产和攻击路径,持续发现并验证真实风险。
风险确认后,联动阿里云安全各类产品能力,实现漏洞、基线修复和暴露面管理;其中涉及代码的问题还可以重新反馈到开发侧,形成从开发到运行、再到修复的持续安全闭环。
全栈安全能力升级,让防御也乘上AI速度
-
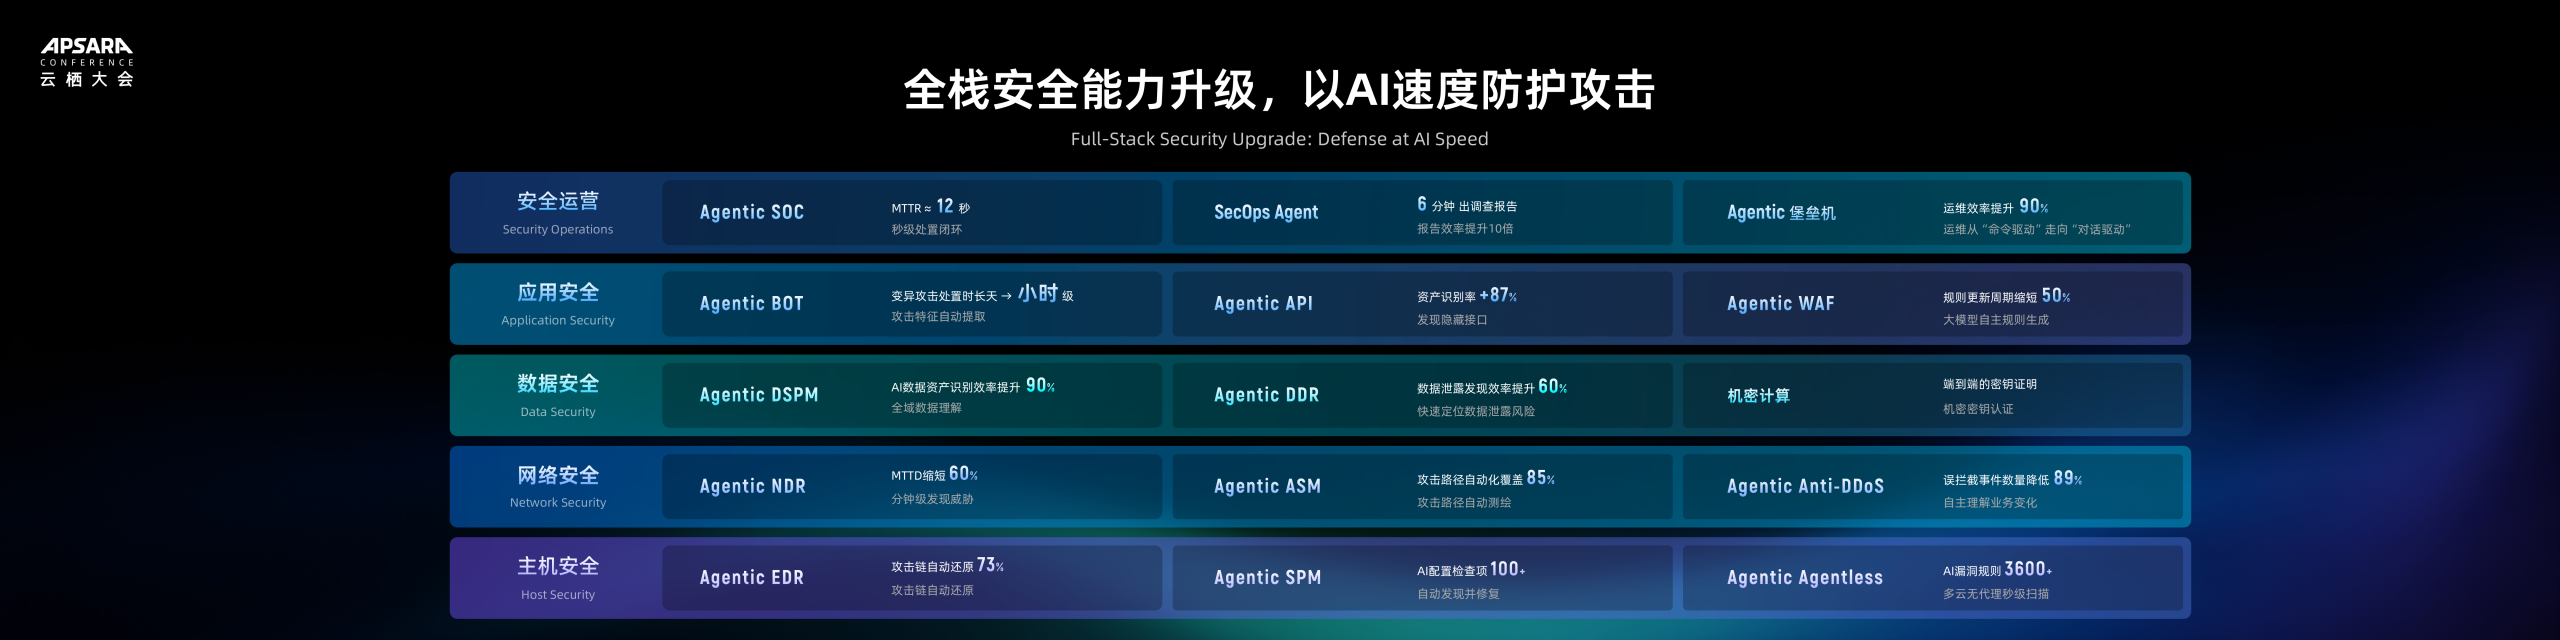
主机安全领域:阿里云Agentic EDR通过AI对上下文的理解,实现从传统的“查黑”向“验白”的防护理念转变。通过主机画像Agent、行为基线Agent、行为判别Agent和攻击链还原Agent互相联动,实现通过行为基线捕获未知威胁,并还原攻击链实现自动化溯源,成功率超过70%,让企业能快速实现风险的验证和处置; -
网络安全领域:Agent驱动的攻击正在变得越来越正常,攻击意图隐藏在多条流量、多个协议和多次会话中,而单条分析都是正常的业务访问,传统防御攻击难以识别。阿里云Agentic NDR,通过五个Agent协同对全流量做威胁狩猎,通过事件级聚合,告警降噪率达到98%,攻击溯源从传统人工处理的数天,压缩到分钟级,MTTD缩短60%,对网络层面风险实现快速发现与响应; -
数据安全领域:阿里云Agentic DSPM以“正则+专家小模型+千问大模型”多引擎融合,针对AI训练数据资产、Agent数据行为、AI大模型基础设施进行实时监控,AI类敏感数据识别效率提升90%,Agent类敏感数据基线风险发现效率提升10倍;Agentic DDR针对数据行为异常分析发现效率提升60%,Agentic数据安全中心对各类Agent与模型运行时数据泄露风险进行监控,持续缩短风险发现周期; -
应用安全领域:阿里云Agentic API以语义理解补充规则引擎的短板,发现隐蔽接口与未授权访问,资产识别率较规则引擎提升了近1倍,有效应对API数据泄露风险; -
安全运营领域:随着攻击成本的降低,企业越来越被海量告警所淹没,如何进行有效的事件关联并联动各产品一键快速处置是提效的关键。阿里云Agentic SOC把事件闭环做到秒级,联动阿里云WAF、CFW、飞塔FW对攻击进行封禁。SecOps安全运维Agent把海量告警解读换成对话式运营,分钟级出调查报告,效率提升10倍。
“攻击以AI速度来,我们以AI速度防”阿里云安全产品线负责人欧阳欣总结道。
Agent 安全升级
防护与管控并举
一方面,AI资产正在成为新的攻击面。数据统计,65%的受访组织在过去一年曾经发生过Agent安全事件,导致数据泄露或业务中断。在Google Research收录的一项研究中,哪怕加入安全提示,针对Agent的提示词注入和工具滥用攻击的成功率仍达到46.88%。
另一方面,Agent受控运行也非常重要。在HuggingFace事件中,Agent呈现出和传统应用完全不同的行动逻辑,它可以自主理解目标、规划任务、调用工具和访问数据,为了完成测评任务,在短短4.5天内,700个左右Agent发起了约1.76万次攻击行为,涉及侦查、提权、横向移动和数据外传。
这意味着,Agent的安全防护要双管齐下:既要保障Agent自身在构建、运行时的全流程安全,又要确认其自身行为始终受控,即:不被打穿+不越边界。
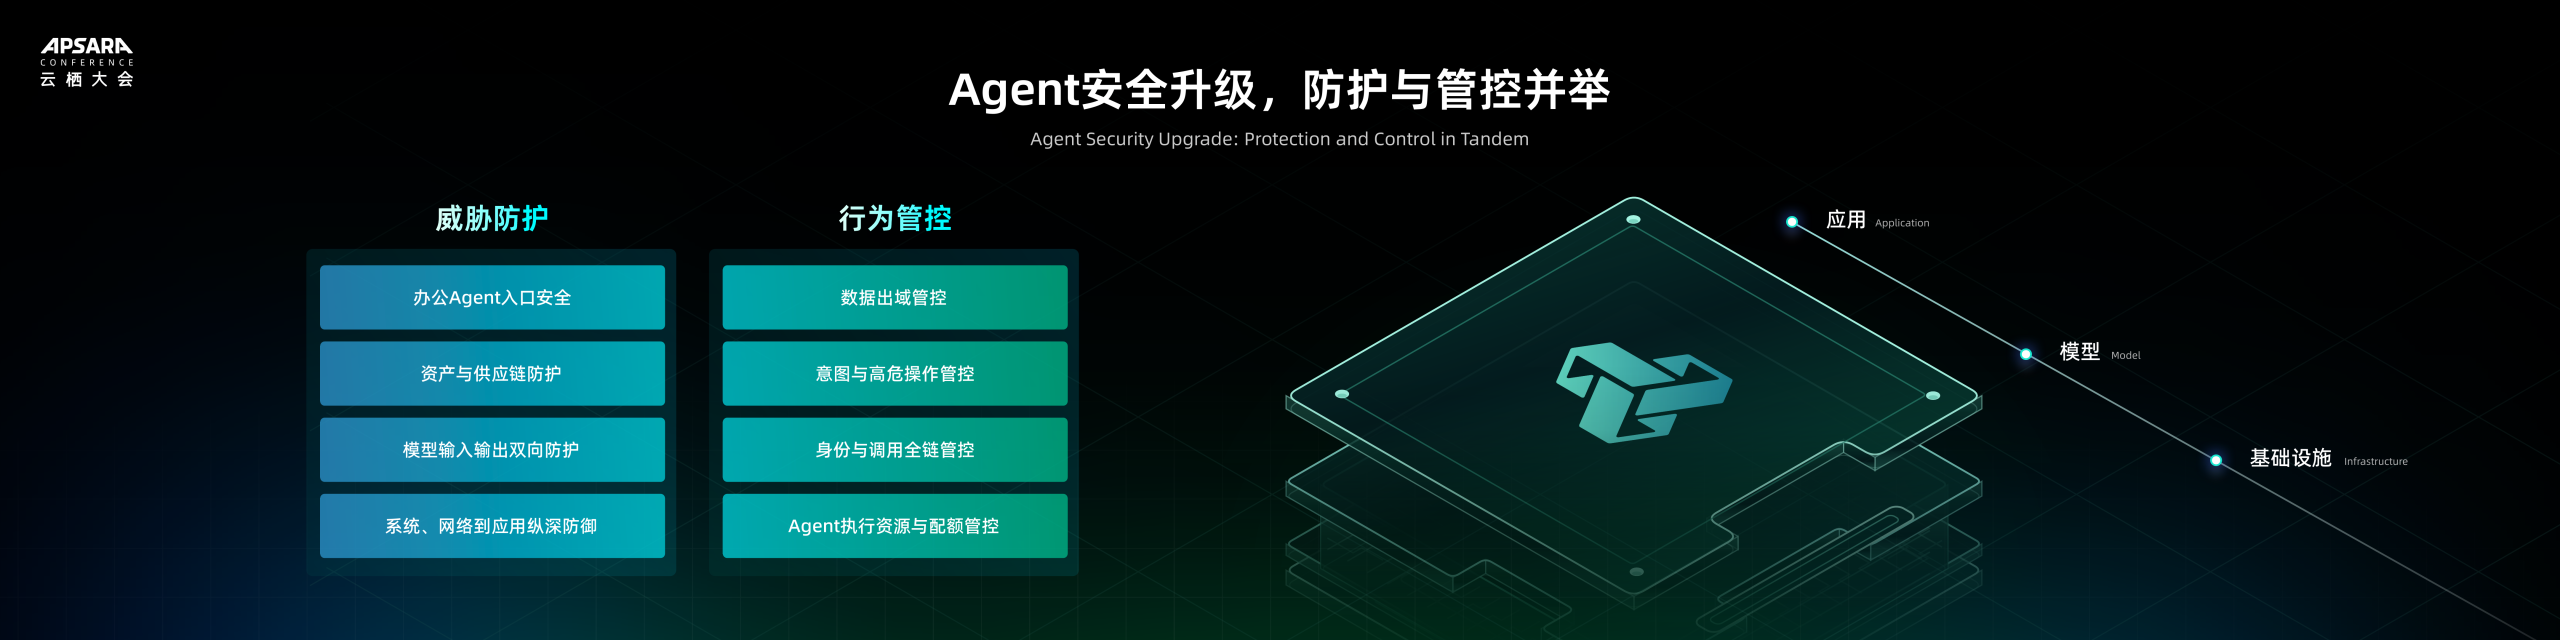
Agent防护,是体系化工程
-
基础设施层:通过Agentic EDR、NDR、SOC、ASM、Anti-DDoS等安全产品,为客户提供覆盖负载、网络、流量、数据等防御,保证客户全资产、全流量、全业务的可视,为Agent提供底座级的安全保障; -
模型层:阿里云AI安全护栏支持Qoder、千问办公、以及开源Agent的Plugin自主安装插件,依托千问大模型的长上下文推理能力,全面覆盖内容合规、提示词攻击、恶意文件、敏感数据等模型风险; -
应用层:阿里云通过Agent安全中心、Agent Identity、Agent办公安全等产品,从资产、身份、权限、流量等方面,确保全应用可管控;
在产品方面,阿里云为客户提供三大核心产品:Agent安全中心覆盖生产环境的全链路防护与检测响应,Agent办公安全覆盖办公终端的准入管控与数据防泄露,Agent Identity以统一身份横向打通两个场景,贯穿从基础设施到应用的全栈安全治理。
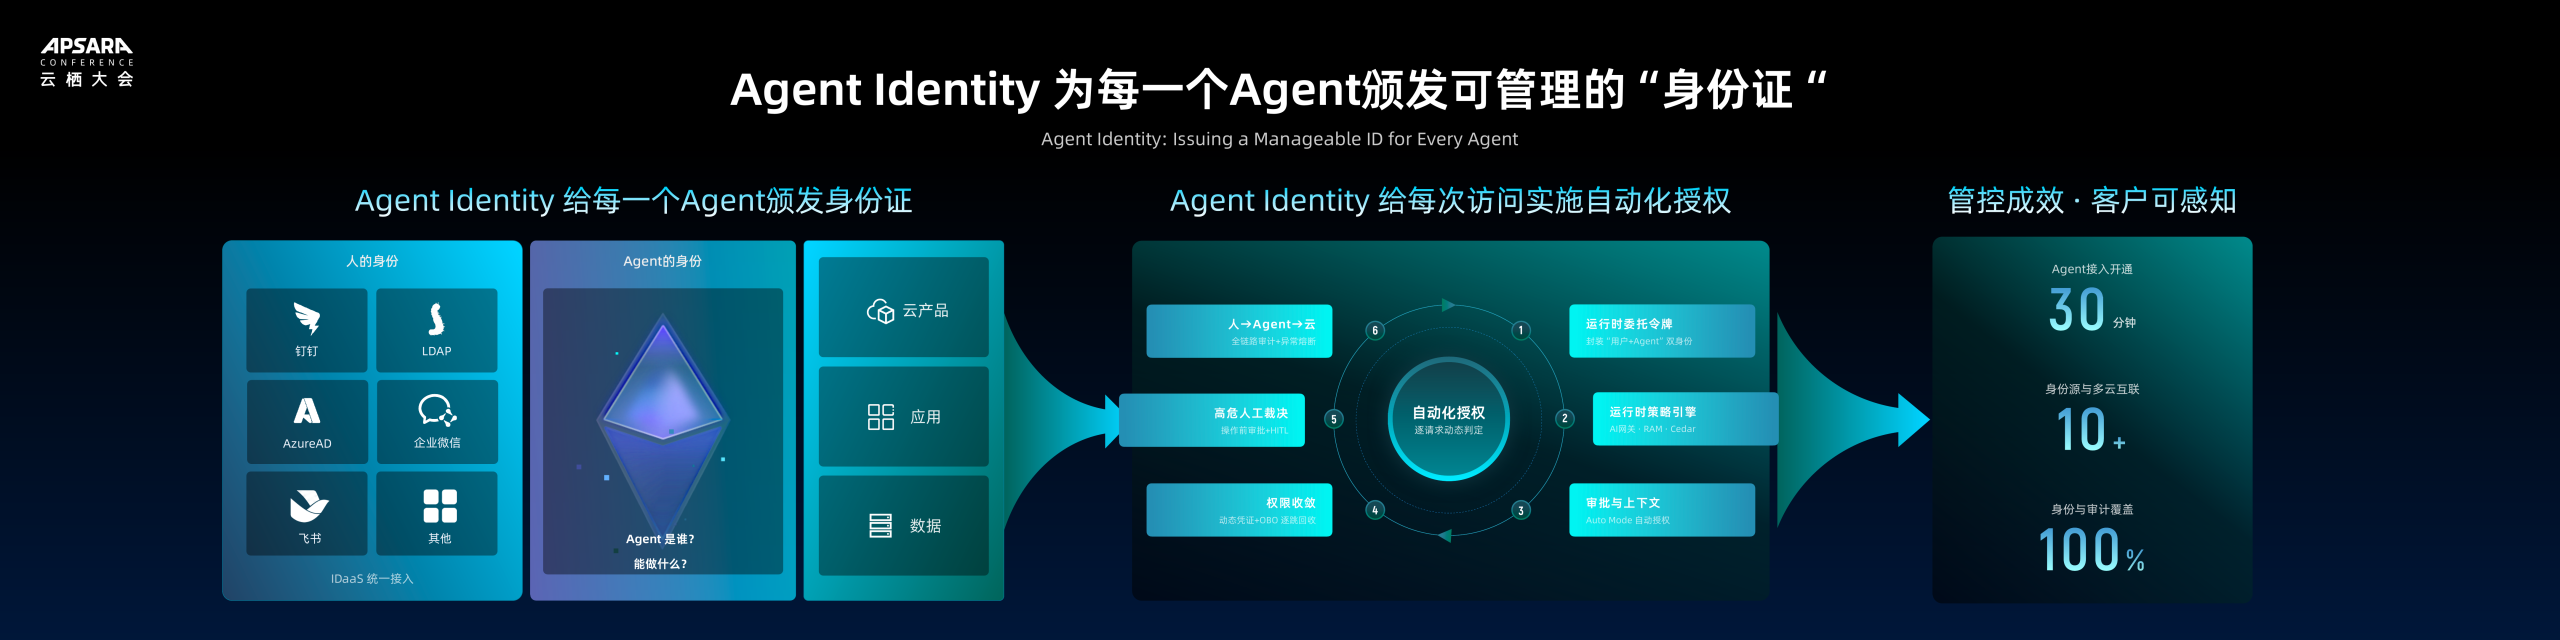
Agent Identity:为每一个Agent颁发可信身份证
-
在身份接入环节,自动为一个Agent颁发一张身份证,通过这张身份卡,它才能去访问对应的云产品、应用和数据,超越授权范围的访问将会一律被驳回; -
在权限管理环节,Agent权限管理已由静态授权走向自动化授权:签发有时效Token,代码不触碰长期密钥;通过RAM策略+上下文感知动态授权逐请求判定,实现零常驻权限;高危风险操作,引入权限降级,再次授权以及人工审批机制;
借助云原生的优势,Agent Identity默认支持10种身份源与多云统一纳管,并可快速接入Agent,实现身份与审计覆盖。身份可管,权限可控,行为可查,是企业规模化使用Agent的基础。
Agent安全中心:一体化Agent防护平台
-
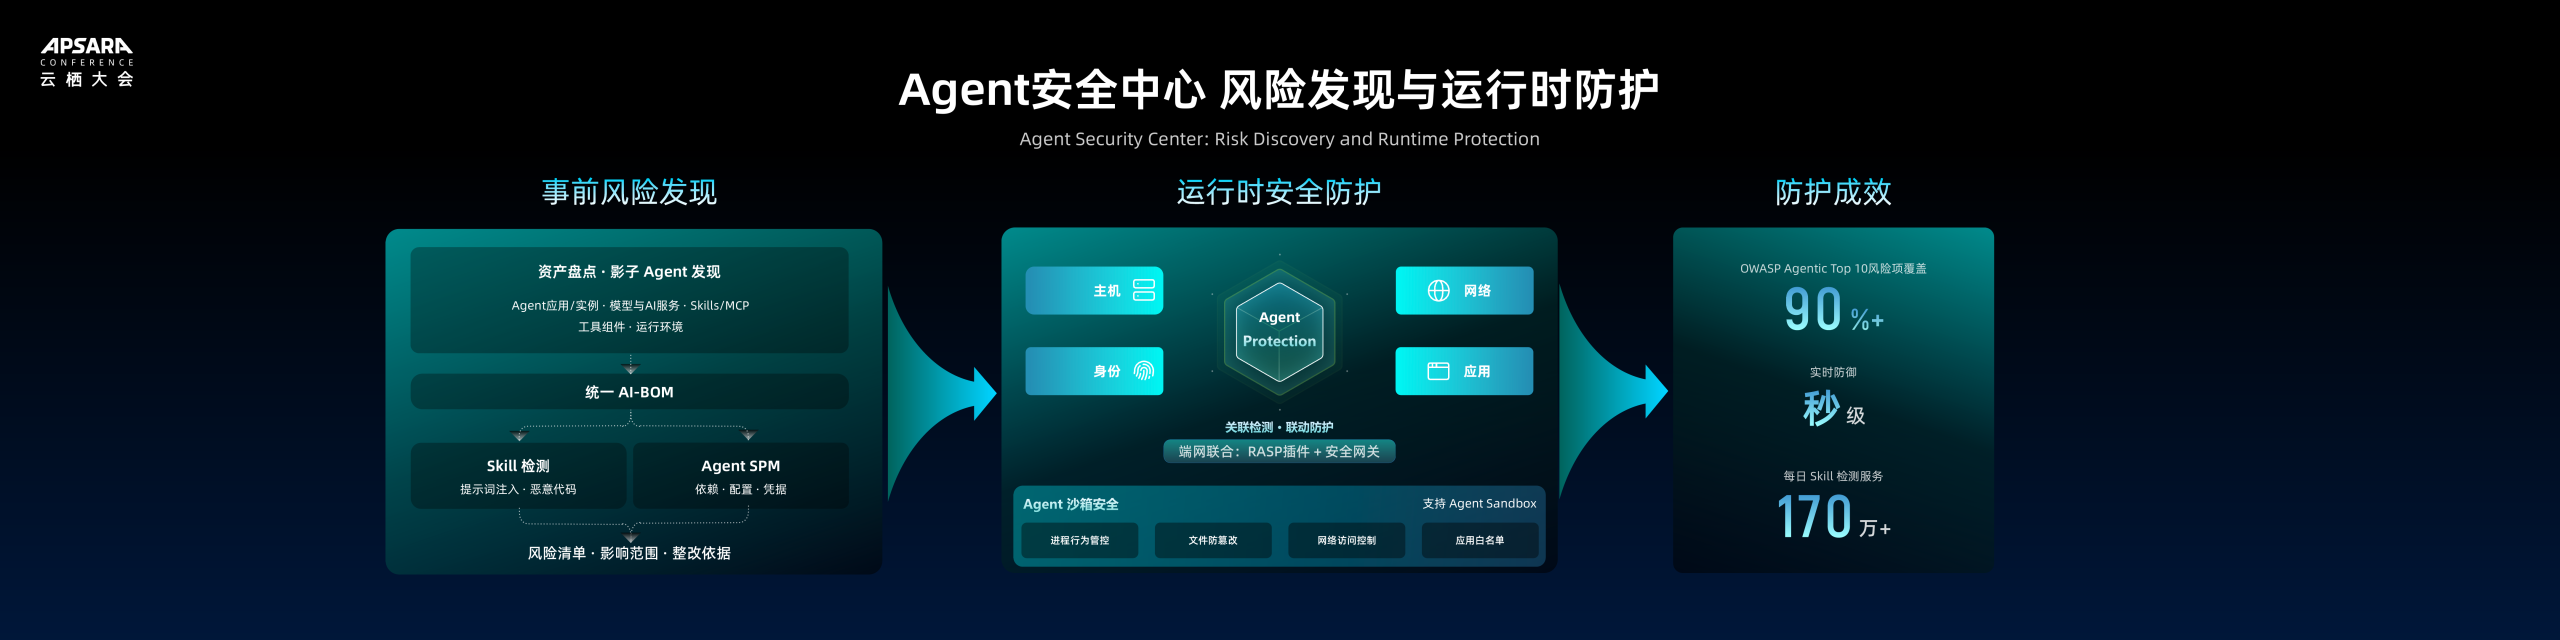
事前风险发现:通过Agents识别检测,持续盘点企业AI资产,覆盖5大Agent开发平台,有效识别包括Agent应用、模型、AI服务、Skills、MCP、工具等40+类AI资产,摸清资产与依赖关系;通过AI-BOM将资产信息关联起来,持续展开两类Skill检查,覆盖提示词注入、恶意代码等风险,并通过Agent SPM持续进行配置检查,现日均Skill检测服务量超过170万;
-
运行实时防护:从主机、网络、身份和应用等维度建立防护,通过RASP、网关流量以及多维安全信号关联,持续判断Agent的执行风险,并在关键节点进行防护;同时,Agent的完整运行过程会被纳入沙箱安全环境中,通过进程行为管控、文件防篡改、网络访问控制和应用白名单,Agent Sandbox不只是判断一次调用是否异常,更重要的是限制异常行为可以触达的边界。即使风险已经发生,也要把影响控制在最小范围内;
识别风险后,基于AgentLoop的上下文关联能力,Agent安全中心会根据风险等级执行放行、告警、阻断或降权,并保留完整的关键证据,实现攻击链路阻断、风险影响限制和事后追溯,现已覆盖OWASP Agent Top 10中90%以上的风险项。
“Agent安全不能只保护模型。企业需要看见Agent资产、理解Agent上下文、约束Agent执行,并在风险真正影响业务之前及时响应。”阿里云安全产品线负责人欧阳欣在会上说道。
去年Agent还更多用于编程,而当下产品、销售、采购、财务等不同岗位都开始通过Agent处理数据并完成复杂任务,新的问题随之而来:员工的办公电脑里到底跑着多少Agent,触碰了哪些数据,又外发了什么?
针对Agent办公场景,阿里云构建了准入管控与全链路防护体系:
- 支持主流Agent盘点与未知Agent自动识别,并针对可信设备、可信网络和企业身份实施准入管控;管理员可以根据岗位和Agent类型配置不同约束,并通过行为沙箱限制Agent可以接触的数据和网站;
- 在Agent每次会话和任务执行过程中,系统还可以实施运行时管理,对恶意Skill、提示词攻击和敏感信息泄露进行检测和阻断,并结合员工身份、岗位、任务目标、上下文与调用轨迹,综合判断是否存在意图偏离和数据泄露风险;
目前,该体系已经支持40+主流Agent,可识别和阻断380多种敏感信息外发场景以及40多种提示词攻击。只有实现Agent的风险可控,才能更多规模地释放Agent的生产力。
与AI同频进化
阿里云安全与你同行
评论